
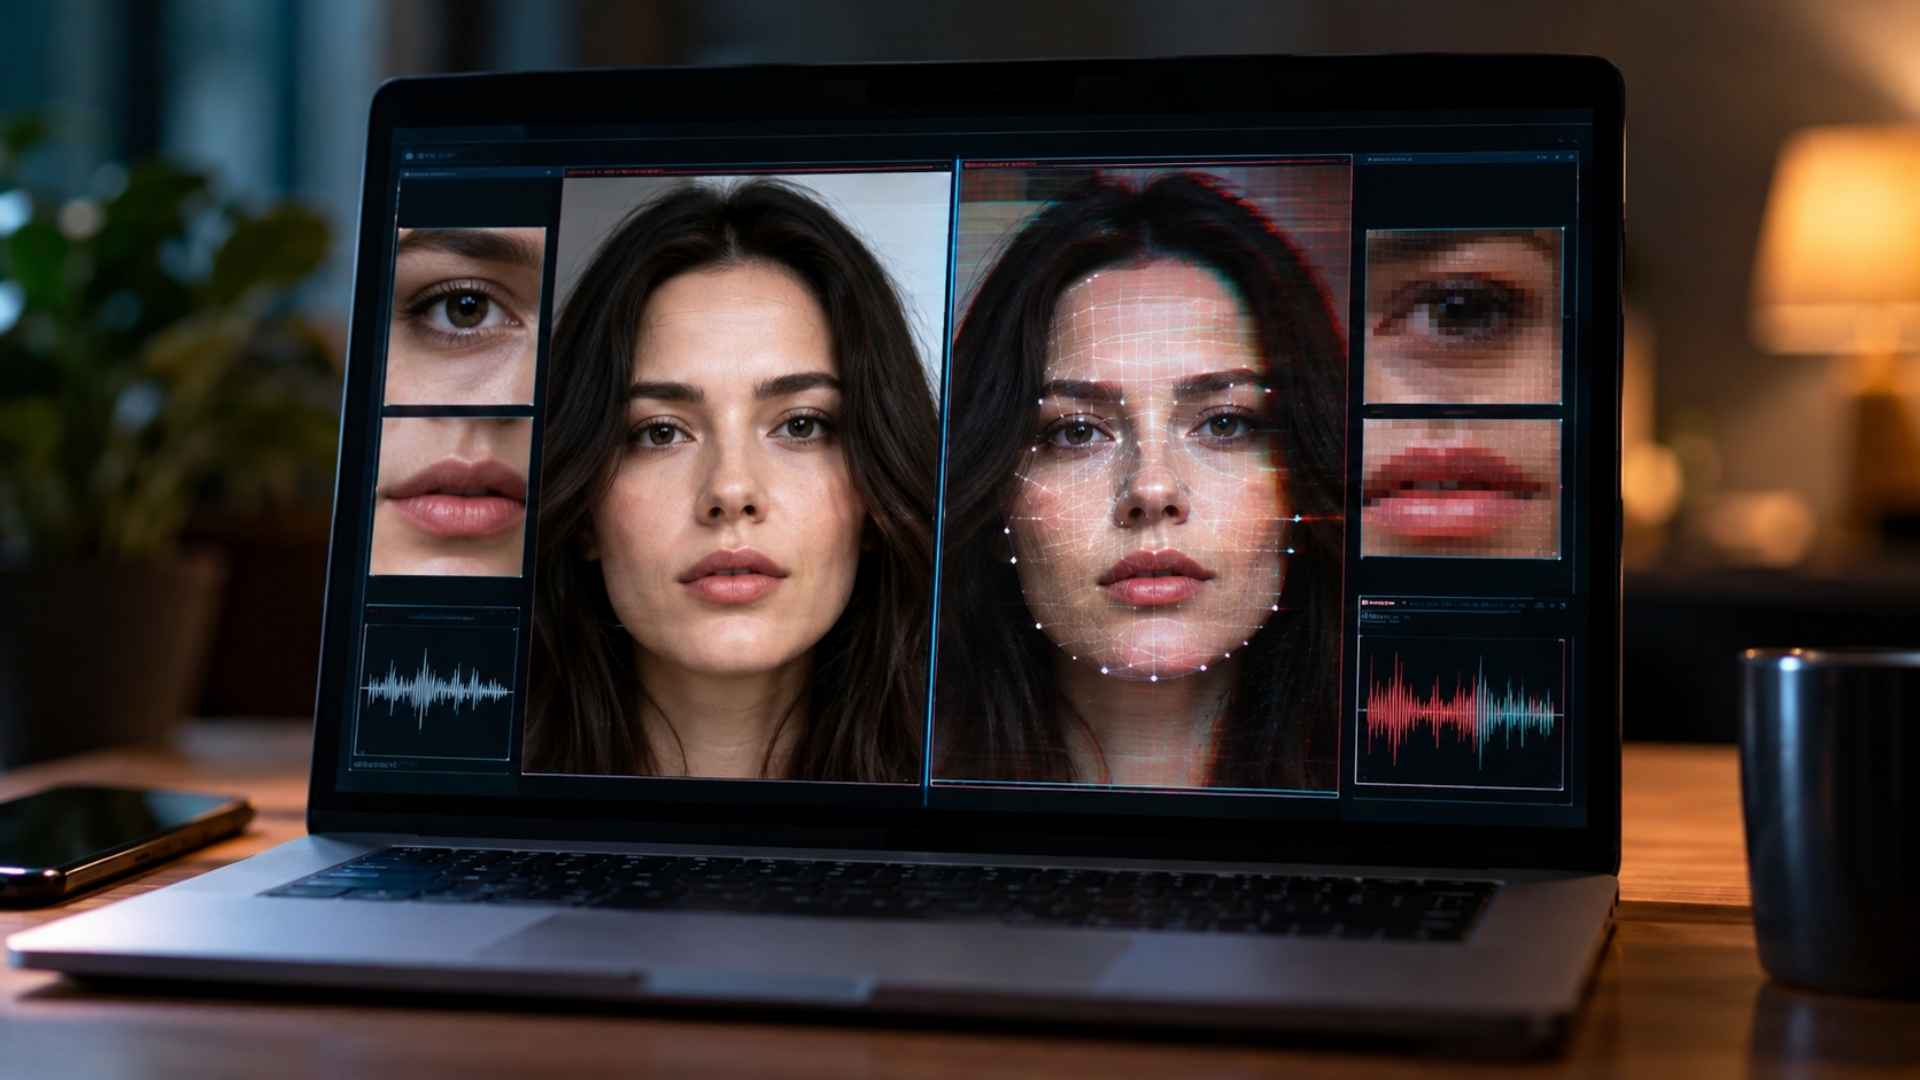
Os deepfakes, vídeos e áudios falsos produzidos com inteligência artificial, ficaram tão convincentes que Jean Pierre Lessa e Santos Ferreira, CTO e especialista em tecnologia, software e inteligência artificial, observa que a desconfiança passou a ser uma habilidade necessária no consumo de conteúdo digital. Rostos, vozes e expressões podem ser reproduzidos com realismo suficiente para enganar até observadores atentos.
A tecnologia possui aplicações legítimas e criativas, tais como dublagens, efeitos especiais no cinema e recursos de acessibilidade. O problema surge quando ela é utilizada para enganar, como no caso de vídeos falsos de figuras públicas, golpes por telefone com vozes clonadas de familiares e mensagens de supostos executivos pedindo transferências urgentes.
Diante desse cenário, uma questão se impõe: como distinguir o real do irreal? A seguir, é possível conferir como os deepfakes são produzidos, quais sinais ajudam a identificá-los e que atitudes reduzem o risco de cair em golpes baseados nessa tecnologia.
Entenda como deepfakes são criados
A tecnologia dos deepfakes é gerada a partir de modelos de inteligência artificial treinados com imagens, vídeos ou gravações de uma pessoa. Com base nesses dados, o sistema aprende características como formato do rosto, movimentos dos lábios, timbre e entonação da voz, reproduzindo-as posteriormente em situações nunca antes testadas.
Conforme explicado por Jean Pierre Lessa e Santos Ferreira, diretor de tecnologia, a popularização dessas ferramentas reduziu drasticamente a barreira técnica para a criação de conteúdos falsos. Anteriormente, a reprodução de personagens exigia equipamentos especializados e conhecimentos técnicos. Atualmente, é possível realizar tal reprodução com aplicativos acessíveis e a utilização de poucos minutos de áudio ou vídeo da pessoa imitada, frequentemente obtidos a partir das próprias redes sociais.
A qualidade apresenta variações significativas. Algumas produções ainda apresentam falhas visíveis, ao passo que outras, criadas com mais tempo e recursos, exigem uma análise cuidadosa. Com o constante aperfeiçoamento dos modelos, os sinais mais evidentes tendem a se tornar imperceptíveis, tornando a atenção ao contexto tão crucial quanto a observação dos detalhes técnicos.
Sinais que ajudam a identificar um deepfake
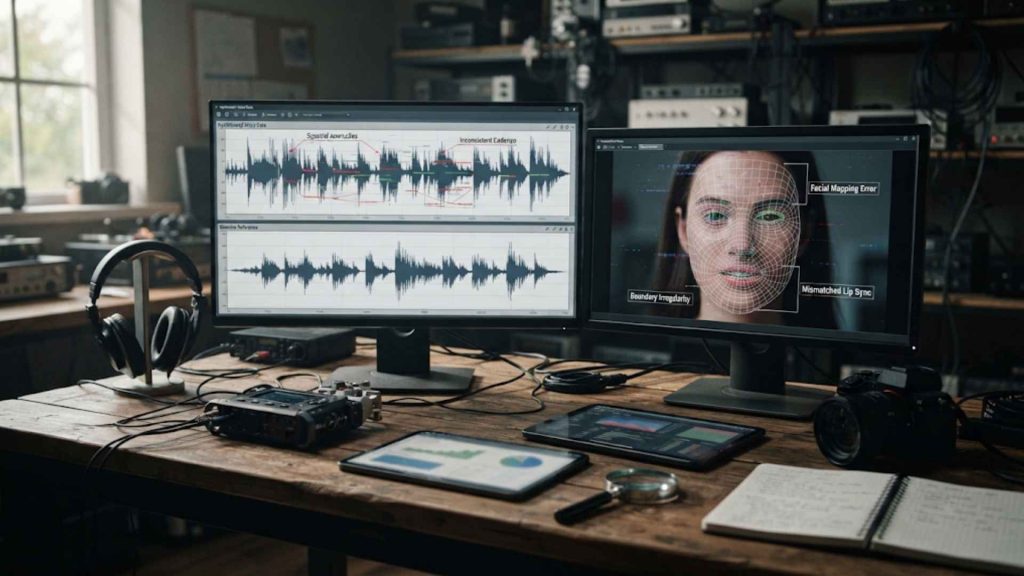
Nenhum sinal isolado garante que um conteúdo seja falso, mas alguns indícios merecem atenção e, quando combinados, aumentam as chances de identificar uma manipulação:
- Movimentos labiais desalinhados: pequenas diferenças entre o que é dito e o movimento da boca podem indicar que o áudio foi sobreposto ou gerado artificialmente.
- Piscadas e expressões pouco naturais: olhos que piscam pouco ou de forma irregular, expressões rígidas e emoções que não combinam com a fala são falhas comuns.
- Bordas e iluminação inconsistentes: contornos borrados ao redor do rosto, sombras que não seguem a fonte de luz e mudanças estranhas no tom de pele sugerem edição.
- Voz sem respiração ou com ritmo artificial: áudios clonados podem soar monótonos, sem pausas naturais, ruídos de ambiente ou variações de emoção esperadas.
- Pedidos urgentes e incomuns: mensagens que pressionam por transferências, senhas ou decisões imediatas devem acender um alerta, independentemente de quão real pareçam.
- Origem duvidosa do conteúdo: vídeos compartilhados sem fonte, por perfis desconhecidos ou fora de canais oficiais exigem verificação antes de serem considerados verdadeiros.
A atenção de Jean Pierre Lessa e Santos Ferreira, especialista em software e inteligência artificial, é voltada para o fator emocional presente na maioria dos golpes. Os criminosos exploram o medo, a urgência e a confiança das pessoas. Por isso, diante de um pedido inesperado, a reação mais segura é interromper a conversa, confirmar a informação por outro canal e, só então, tomar uma decisão.
Proteção no dia a dia e nas empresas
Algumas medidas simples reduzem o risco de fraudes. Combinar uma palavra de segurança com familiares, desconfiar de ligações e mensagens com pedidos urgentes de dinheiro e verificar notícias em veículos confiáveis antes de compartilhá-las é eficaz contra a maioria das fraudes.
Nas empresas, a segurança da informação deve considerar esse novo tipo de ameaça. Ainda, de acordo com Jean Pierre Lessa e Santos Ferreira, que atua como CTO, processos de aprovação com mais de uma pessoa, confirmação de pedidos financeiros por canais independentes e treinamentos periódicos das equipes ajudam a evitar que um áudio ou vídeo falso leve a prejuízos significativos.
A tecnologia, por sua vez, também está sendo utilizada no setor de defesa. Ferramentas de detecção baseadas em inteligência artificial analisam padrões invisíveis ao olho humano, e iniciativas de marcação de conteúdo buscam indicar a origem de imagens e vídeos. Esses recursos encontram-se em fase de desenvolvimento contínuo. Portanto, é imprescindível que o senso crítico de quem recebe o conteúdo seja sempre considerado.
Ver para crer já não basta
Por um extenso período, uma gravação foi considerada suficiente para atestar a ocorrência de um evento. Os deepfakes, no entanto, alteraram esse panorama. De acordo com o CTO Jean Pierre Lessa e Ferreira, a verificação de fatos se tornou parte indispensável da consumação da informação, seja diante de um vídeo viral, seja ao receber ligação de alguém conhecido que solicita ajuda.
A atenção meticulosa aos detalhes, a cautela diante de pedidos urgentes e a confirmação por canais independentes constituem a principal linha de defesa. Embora ferramentas de detecção auxiliem no processo, o comportamento das pessoas continua sendo decisivo para interromper golpes antes que causem prejuízos financeiros ou danos à reputação.
Ao analisar a evolução dessa tecnologia, Jean Pierre Lessa e Santos Ferreira, o diretor de tecnologia, conclui que a inteligência artificial responsável pela criação de conteúdos falsos também pode ser utilizada para identificá-los. O equilíbrio entre esses dois lados depende da velocidade com que pessoas e organizações incorporam novos hábitos de verificação.